

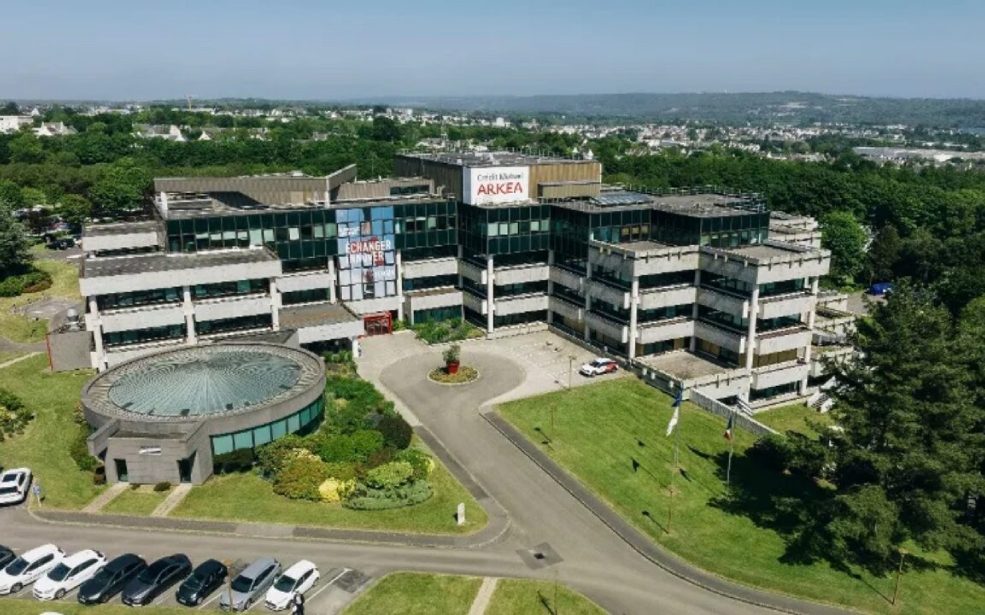
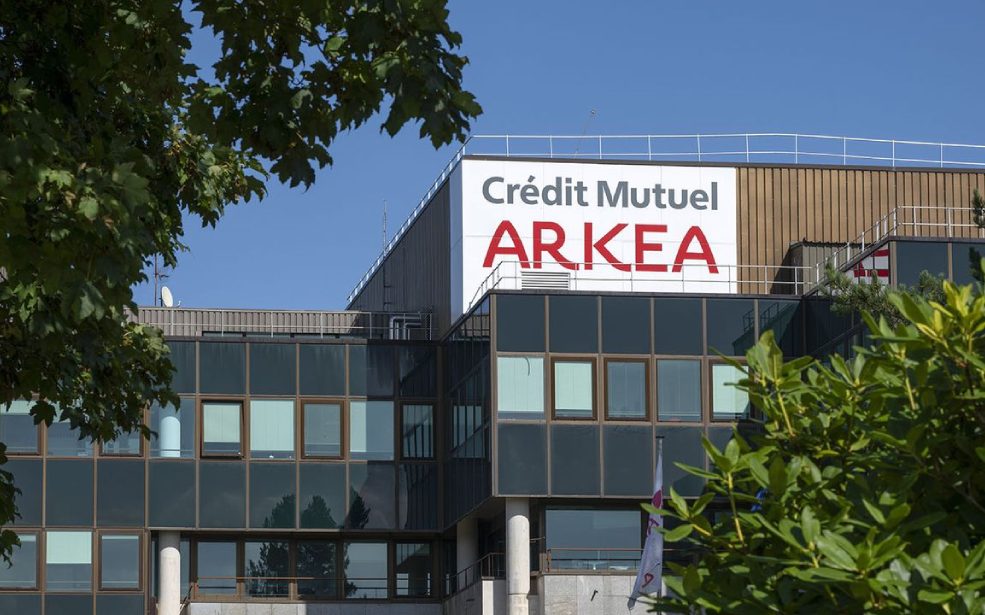
Le détournement d'environ 100 millions d'euros au Crédit Mutuel Arkéa, en France, rappelle que les cyberattaques peuvent infliger des pertes considérables aux établissements financiers. Face à ces menaces, la cyberassurance apparaît comme un instrument de protection encore peu développé sur le continent africain. Mais entre exclusions de garantie, plafonds d'indemnisation et difficultés d'évaluation des risques, les assureurs doivent encore relever plusieurs défis pour accompagner la transformation numérique du secteur financier.
La cyberattaque subie par le Crédit Mutuel Arkéa en France remet sur la table une question qui dépasse largement les frontières européennes : comment protéger financièrement les banques contre les conséquences des attaques informatiques ? Alors que les établissements africains accélèrent leur transformation numérique, l'assurance pourrait devenir un maillon important de leur dispositif de gestion des risques. Mais cette protection a un coût, des limites et des conditions.
L'attaque contre Arkéa illustre l'ampleur des enjeux. Selon Reuters, les pirates ont détourné environ 100 millions d'euros, soit 112,6 millions de dollars, à partir d'un compte appartenant directement à la banque. Les opérations frauduleuses auraient été rendues possibles par la compromission de la plateforme d'un prestataire extérieur. L'établissement affirme que les avoirs de ses clients n'ont pas été touchés et cherche à récupérer les fonds.
Si cette affaire concerne une banque française, son mode opératoire interpelle les acteurs financiers africains. Les banques du continent multiplient les partenariats avec les fintechs, les fournisseurs de solutions informatiques et les opérateurs de paiement. Ces interconnexions améliorent les services, mais exposent également les établissements à des risques supplémentaires.
La cyberassurance, un filet de sécurité financier
Face à cette évolution, la cyberassurance apparaît comme une réponse possible. Cette catégorie de couverture vise à prendre en charge certaines conséquences financières d'une attaque informatique. Elle peut notamment intervenir dans le financement des investigations techniques, la restauration des systèmes, les frais juridiques, la gestion de crise ou encore les pertes d'exploitation provoquées par une interruption des services.
Certaines polices prévoient également une garantie contre le vol informatique et les transferts frauduleux de fonds. Cette dernière dimension est particulièrement importante dans le cas Arkéa. Une banque peut en effet être victime d'une intrusion informatique sans que le contrat souscrit couvre automatiquement l'argent directement détourné.
Il faut donc distinguer la couverture des dommages informatiques de celle des pertes financières résultant d'une fraude. Les deux garanties ne sont pas systématiquement réunies dans un même contrat.
Pour une banque, la différence peut représenter plusieurs dizaines de millions d'euros. Une police couvrant les frais de restauration des systèmes ne permettra pas nécessairement de récupérer les sommes transférées frauduleusement vers des comptes contrôlés par des cybercriminels.
Une protection qui comporte aussi des limites
Souscrire une assurance cyber ne garantit pas une indemnisation automatique. Les assureurs définissent des conditions précises concernant les risques couverts, les plafonds d'indemnisation et les circonstances dans lesquelles leur responsabilité peut être engagée.
Une banque qui subit une attaque peut ainsi découvrir que certaines pertes sont exclues de son contrat. Les transferts frauduleux, les actes de certains prestataires ou les événements affectant simultanément plusieurs entreprises peuvent notamment faire l'objet de dispositions spécifiques.
Les obligations de sécurité constituent un autre enjeu. Les assureurs peuvent exiger des entreprises qu'elles disposent de mécanismes de protection adaptés : authentification renforcée, contrôle des accès, sauvegardes sécurisées et procédures de réponse aux incidents.
Si une entreprise ne respecte pas certaines obligations contractuelles, la prise en charge du sinistre peut être contestée. La décision dépend toutefois des clauses applicables et des circonstances de l'attaque.
Les plafonds de garantie constituent également une limite. Une banque qui subit 100 millions d'euros de pertes ne récupérera pas nécessairement cette somme si son contrat prévoit une couverture inférieure ou des sous-plafonds pour certaines catégories de dommages.
Enfin, plusieurs contrats peuvent être concernés par un même incident : assurance cyber, assurance contre la fraude, responsabilité civile professionnelle ou couverture du prestataire informatique. La détermination des responsabilités peut alors compliquer et retarder l'indemnisation.
Un marché africain qui commence à se structurer
En Afrique, la cyberassurance reste un segment en développement, malgré l'augmentation des risques numériques. Les banques, les opérateurs télécoms, les fintechs et les grandes entreprises constituent des clients potentiels pour cette catégorie de produits.
Le mouvement commence à se concrétiser. En décembre 2025, Africa Specialty Risks (ASR), un groupe spécialisé dans la réassurance et les risques des marchés émergents, a annoncé le lancement d'une assurance cyber destinée aux entreprises africaines. Le produit prévoit une capacité de couverture pouvant atteindre 5 millions de dollars pour les entreprises dont le chiffre d'affaires ne dépasse pas 100 millions de dollars.
La couverture comprend notamment les frais liés aux violations de données, les pertes d'exploitation, certains vols informatiques et les dépenses de récupération des données. Le produit a initialement été lancé en Afrique du Sud, en Namibie et à Maurice, avec une perspective d'élargissement à d'autres marchés africains.
Cette initiative témoigne de l'intérêt croissant des acteurs de l'assurance pour un risque encore insuffisamment couvert sur le continent. Elle ne signifie toutefois pas que les banques africaines disposent déjà de capacités d'indemnisation comparables à celles des grands établissements européens.
Les assureurs confrontés au défi de la tarification
Pour les compagnies d'assurance africaines, développer des produits cyber représente aussi un défi technique et actuariel.
Contrairement à des risques traditionnels comme l'incendie ou les dégâts des eaux, les cyberattaques évoluent rapidement. Les méthodes utilisées par les pirates changent, les infrastructures numériques se complexifient et les conséquences d'une seule intrusion peuvent toucher plusieurs entreprises simultanément.
Les assureurs ont donc besoin de données fiables pour mesurer la fréquence des attaques, estimer le coût moyen des sinistres et déterminer les primes adaptées.
L'Afrique souffre encore d'un déficit de données consolidées et comparables sur les pertes liées à la cybercriminalité. Cette situation complique la construction de modèles actuariels suffisamment précis.
Le rapport Africa Cybersecurity Threat Outlook 2026 d'EY relève néanmoins une évolution du marché. Les assureurs accordent une importance croissante à la qualité des dispositifs de sécurité des entreprises, notamment la gestion des identités numériques, les sauvegardes, les plans de réponse aux incidents et le contrôle des prestataires extérieurs.
La cyberassurance devient ainsi un mécanisme de transfert du risque, mais aussi un facteur susceptible d'encourager les entreprises à améliorer leur niveau de protection.
Quel rôle pour les assureurs de la zone CIMA ?
Pour les compagnies opérant en Côte d'Ivoire et dans les autres États membres de la Conférence interafricaine des marchés d'assurance (CIMA), cette évolution représente une opportunité de diversification.
Les banques et les institutions financières pourraient constituer une clientèle stratégique. Mais les fintechs, les opérateurs de paiement, les entreprises de télécommunications et les grandes entreprises sont également concernés.
Le développement de cette activité suppose cependant plusieurs évolutions. Les assureurs devront renforcer les compétences de leurs équipes de souscription, nouer des partenariats avec des spécialistes de la cybersécurité et accéder à des capacités de réassurance suffisantes pour absorber les sinistres importants.
La question réglementaire mérite également une attention particulière. Le Code CIMA encadre les contrats et les activités d'assurance dans les États membres, mais le développement de produits cyber adaptés aux nouvelles menaces nécessite une expertise spécifique en matière de garanties, d'exclusions et de gestion des sinistres.
Les assureurs devront notamment veiller à ce que les entreprises comprennent précisément les risques couverts. Une police présentée comme une protection contre les cyberattaques ne doit pas laisser croire qu'elle garantit automatiquement le remboursement de tout argent détourné.
L'assurance ne remplacera jamais la cybersécurité
L'affaire Arkéa rappelle enfin une réalité : même les établissements financiers disposant de moyens importants peuvent être exposés à des attaques sophistiquées.
Pour les banques africaines, la priorité doit donc rester la prévention. Le contrôle des accès accordés aux prestataires, la surveillance des transactions inhabituelles, la validation indépendante des opérations sensibles et les tests réguliers des systèmes informatiques constituent des investissements indispensables.
L'assurance intervient en complément de ces dispositifs. Elle permet de transférer une partie des conséquences financières d'un incident, mais ne peut ni empêcher une intrusion ni garantir la récupération intégrale des fonds détournés.
Pour le secteur africain de l'assurance, le défi consiste désormais à construire des produits suffisamment solides pour répondre à des risques numériques en pleine évolution. La croissance de l'économie digitale crée de nouveaux besoins de protection, mais elle impose aussi aux assureurs de développer des compétences et des capacités financières adaptées.
La question n'est donc plus seulement de savoir si les banques africaines doivent souscrire une cyberassurance. Il faut également déterminer si les assureurs du continent disposent des moyens techniques et financiers nécessaires pour indemniser des sinistres de grande ampleur.

Zinia Farnandiz Sep 28, 2024
Absolutely loved this post! Your tips on how to style a blazer are spot on. Keep up the great work, can’t wait for your next post!
Loren Watson Sep 18, 2024
Cover broad of topic in web development industry. Explained a lot of basic programming knowledge with easy to understand explanation.
Walter White Sep 29, 2024
Employees who have the flexibility to work remotely often report higher job satisfaction. This can lead to increased employee retention workforce.